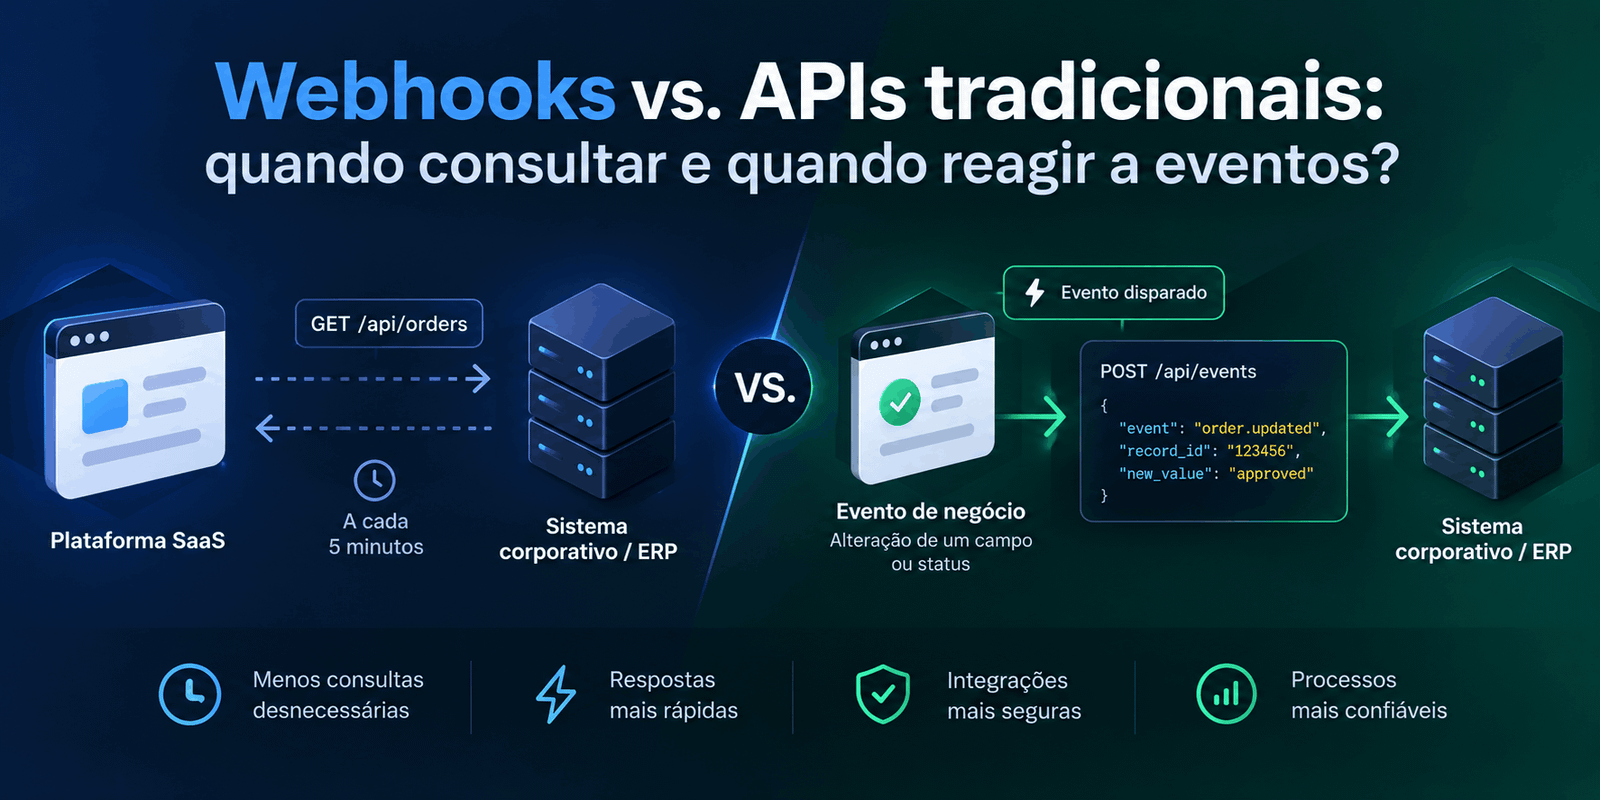
Entenda as diferenças entre Polling, Webhooks e automações HTTP, descubra quando utilizar cada abordagem e conheça as boas práticas para construir integrações corporativas seguras e confiáveis.
A integração entre sistemas é uma necessidade cada vez mais presente nas empresas. Plataformas de gestão, ERPs, CRMs, ferramentas de automação e aplicações desenvolvidas internamente precisam trocar informações constantemente para manter os processos funcionando.
Durante muito tempo, uma das soluções mais utilizadas foi consultar periodicamente uma API para verificar se alguma informação havia sido alterada.
Esse modelo continua válido e, em muitos cenários, é a escolha mais adequada. Entretanto, à medida que as integrações se tornam mais complexas e exigem respostas rápidas, surge uma pergunta importante:
Por que consultar um sistema a cada poucos minutos se ele pode avisar automaticamente quando algo acontecer?
É justamente nesse contexto que entram os Webhooks e as arquiteturas orientadas a eventos.
Neste artigo, vamos entender como essas abordagens funcionam, quais são suas vantagens e limitações e como combiná-las para desenvolver integrações corporativas mais eficientes.
1. O modelo tradicional: consultando APIs com Polling
Imagine uma empresa que utiliza uma plataforma SaaS para gerenciar solicitações comerciais e um ERP responsável pelo processamento dos pedidos.
Sempre que uma solicitação for aprovada na plataforma, o ERP deverá receber essa informação.
Uma maneira de implementar essa integração é desenvolver uma aplicação que consulte periodicamente a API da plataforma.
Por exemplo:
GET /api/orders?updated_since=2026-10-13T10:00:00Z
Authorization: Bearer <TOKEN>
A aplicação executa essa requisição a cada cinco minutos, identifica os registros modificados e realiza o processamento necessário.
Esse mecanismo é conhecido como Polling.
Vantagens do Polling
O Polling apresenta características que o tornam adequado para diversas situações:
- Implementação relativamente simples.
- Controle sobre a frequência das consultas.
- Independência de mecanismos de notificação da plataforma.
- Possibilidade de executar verificações e reconciliações periódicas.
- Facilidade para processar registros em lotes.
Limitações do Polling
O principal problema aparece quando as consultas são frequentes, mas as alterações são pouco numerosas.
Considere uma integração que consulta uma API a cada cinco minutos.
Isso representa:
- 12 consultas por hora.
- 288 consultas por dia.
- 8.640 consultas em 30 dias.
Mesmo que nenhum registro tenha sido modificado, as requisições continuam acontecendo.
Dependendo da plataforma, isso pode representar consumo desnecessário de recursos, utilização de limites de API e aumento dos custos operacionais.
Além disso, existe uma latência natural: uma alteração pode acontecer logo depois de uma consulta e só ser identificada na próxima execução.
O Polling não é uma solução ultrapassada. O importante é entender quando seu custo e sua latência são compatíveis com as necessidades do negócio.
2. Webhooks: quando o sistema de origem avisa que algo aconteceu
Os Webhooks apresentam uma abordagem diferente.
Em vez de consultar continuamente uma plataforma, configuramos um mecanismo para que ela envie uma notificação quando determinado evento ocorrer.
Imagine que uma solicitação comercial tenha sido aprovada.
A plataforma identifica esse evento e envia uma requisição HTTP para um endpoint previamente configurado.
Exemplo:
POST /api/integrations/events
Content-Type: application/json
O corpo da requisição pode conter um JSON semelhante a este:
{
  "event": "order.updated",
  "record_id": "123456",
  "field": "status",
  "new_value": "approved",
  "source": "workflow_platform",
  "occurred_at": "2026-10-13T14:30:00Z"
}
Ao receber a notificação, a aplicação responsável pela integração pode validar o evento, consultar informações adicionais e iniciar o processamento no sistema de destino.
Esse modelo é frequentemente chamado de comunicação orientada a eventos.
Quais são as vantagens?
A principal vantagem é que a comunicação passa a ser iniciada pela ocorrência de um evento relevante.
Isso permite:
- Reduzir consultas desnecessárias.
- Diminuir o intervalo entre uma alteração e seu processamento.
- Desacoplar a detecção de eventos da rotina de consultas.
- Criar fluxos automatizados entre diferentes aplicações.
- Reagir a mudanças sem depender exclusivamente de agendamentos.
Entretanto, Webhooks também apresentam desafios.
A aplicação receptora precisa estar preparada para receber requisições, validar sua origem, lidar com indisponibilidades e impedir que notificações repetidas produzam efeitos indesejados.
Também é importante lembrar que receber um Webhook rapidamente não significa que toda a operação de negócio será concluída em tempo real.
O processamento pode depender de filas, APIs externas, validações e regras do sistema de destino.
3. Webhooks e APIs tradicionais não são concorrentes
Um equívoco comum é tratar Webhooks como substitutos das APIs.
Na prática, eles desempenham funções complementares.
Uma API permite que uma aplicação consulte informações, crie registros, atualize dados ou execute operações disponibilizadas por outro sistema.
Já um Webhook funciona como um mecanismo de notificação.
Considere novamente o exemplo de uma solicitação comercial aprovada.
A plataforma pode enviar um Webhook informando apenas o identificador da solicitação e o evento ocorrido.
A aplicação intermediária, ao receber essa notificação, consulta a API da plataforma para recuperar os detalhes necessários.
Depois, utiliza outra API para registrar ou atualizar as informações no ERP.
O fluxo pode ser representado assim:
Plataforma SaaS → Webhook → API intermediária → Consulta à API de origem → Processamento → API do ERP
Nesse cenário, o Webhook inicia a comunicação, enquanto as APIs continuam responsáveis pelas operações de consulta e atualização.
A diferença não está em escolher entre Webhooks ou APIs, mas em definir como e quando cada comunicação deve acontecer.
4. E quando a plataforma não oferece Webhooks nativos?
Nem todas as plataformas disponibilizam Webhooks para todos os eventos, planos de contratação ou níveis de permissão.
Em alguns casos, a configuração depende de recursos administrativos ou de acesso específico à API.
Entretanto, determinadas plataformas SaaS oferecem mecanismos internos de automação que permitem executar requisições HTTP quando condições são atendidas.
Imagine uma plataforma de gestão de processos que disponibilize uma regra semelhante a esta:
Quando o status de uma solicitação mudar para “Aprovado”, executar uma requisição HTTP POST.
Essa automação pode enviar um JSON para uma API intermediária, iniciando um processo de integração.
Do ponto de vista da aplicação receptora, o comportamento pode ser semelhante ao de um Webhook: uma requisição chega em resposta a um evento.
Mas existem diferenças importantes.
Uma automação HTTP pode ter limitações relacionadas a:
- Tipos de eventos disponíveis.
- Permissões de configuração.
- Quantidade de execuções permitidas.
- Formato do payload.
- Mecanismos de autenticação.
- Retentativas e tratamento de falhas.
- Histórico e rastreabilidade das execuções.
Portanto, uma automação HTTP pode desempenhar a função de notificação orientada a eventos, mas não devemos presumir que oferece todas as garantias de um mecanismo nativo de Webhooks.
Essa alternativa merece ser considerada principalmente quando a plataforma já possui ferramentas de automação e a integração precisa ser implementada sem modificar sua estrutura interna.
5. Arquitetura de uma integração corporativa orientada a eventos
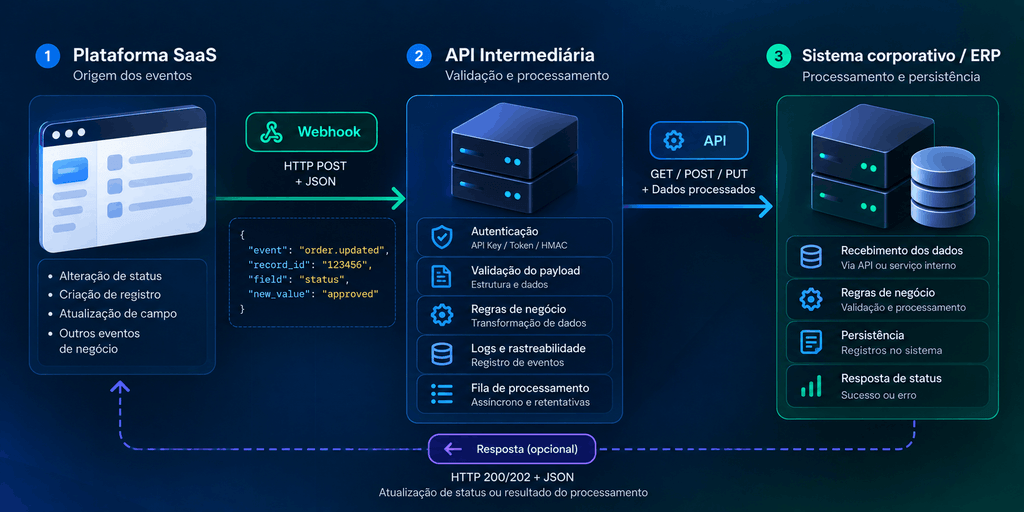
Uma arquitetura relativamente simples pode envolver três componentes principais:
- Uma plataforma SaaS responsável por detectar alterações.
- Uma aplicação intermediária responsável pela integração.
- Um sistema corporativo, como um ERP, que recebe os dados processados.
O fluxo começa quando um evento ocorre na plataforma de origem.
Uma notificação HTTP é enviada para a aplicação intermediária, que verifica a autenticidade da requisição, valida o JSON recebido e identifica qual operação deve ser executada.
Em seguida, a aplicação pode consultar dados complementares, aplicar regras de transformação e encaminhar as informações ao sistema de destino.
Por que utilizar uma API intermediária?
Embora algumas plataformas permitam enviar requisições diretamente para um ERP, uma camada intermediária oferece vantagens importantes.
Ela permite centralizar:
- Autenticação e autorização.
- Validação dos dados recebidos.
- Transformação de formatos.
- Tratamento de erros.
- Logs e rastreabilidade.
- Controle de duplicidades.
- Comunicação com diferentes sistemas.
Além disso, evita que regras específicas de integração fiquem distribuídas entre diversas automações independentes.
Essa camada pode ser implementada com tecnologias como PHP, Laravel, Node.js ou outras ferramentas adequadas ao ambiente.
A escolha depende de requisitos técnicos, infraestrutura disponível, volume de eventos e capacidade de manutenção da equipe.
6. Segurança: um endpoint HTTP não deve confiar em qualquer requisição
Quando uma aplicação disponibiliza um endpoint para receber notificações externas, ela passa a oferecer uma nova superfície de acesso.
Isso exige cuidados de segurança desde o início do desenvolvimento.
HTTPS
Toda comunicação que transporta credenciais ou dados corporativos deve utilizar HTTPS, protegendo o tráfego contra interceptação e alterações durante o transporte.
Autenticação e verificação de origem
Dependendo das funcionalidades da plataforma, podem ser utilizados mecanismos como:
- API Keys.
- Bearer Tokens.
- Assinaturas HMAC.
- OAuth2, quando aplicável ao fluxo.
- Restrições de rede como proteção adicional.
É importante distinguir autenticação por token de validação criptográfica da mensagem.
Uma assinatura HMAC, quando implementada corretamente, permite verificar a integridade e a autenticidade do payload recebido, utilizando um segredo compartilhado.
Já uma API Key identifica ou autentica o emissor conforme as regras estabelecidas pelo serviço, mas não garante, isoladamente, a integridade criptográfica do conteúdo.
Validação do payload
Mesmo uma requisição autenticada deve passar por validações.
A aplicação precisa verificar se os campos obrigatórios existem, se os tipos de dados estão corretos e se o evento recebido corresponde a uma operação permitida.
Também deve aplicar limites de tamanho, rejeitar formatos inesperados e impedir que valores recebidos sejam utilizados diretamente em operações sensíveis sem tratamento adequado.
Proteção das credenciais
Tokens e segredos não devem ficar expostos em repositórios públicos, exemplos de código ou arquivos acessíveis pela aplicação web.
O armazenamento deve utilizar mecanismos apropriados de configuração segura e gerenciamento de segredos.
7. Receber HTTP 200 não significa concluir o processamento
Esse é um dos aspectos mais importantes de uma integração corporativa.
Imagine que uma plataforma envie um Webhook para uma API intermediária.
A API recebe a requisição e retorna:
HTTP/1.1 200 OKIsso significa que o endpoint respondeu com sucesso à requisição HTTP.
Mas não significa necessariamente que o ERP recebeu os dados, que as regras de negócio foram executadas ou que a operação foi persistida corretamente.
Em arquiteturas assíncronas, a aplicação pode confirmar o recebimento antes de concluir o processamento.
Nesse caso, uma resposta 202 Accepted pode representar melhor a situação, desde que seja compatível com o contrato esperado pelo emissor.
Uma resposta de exemplo seria:
{
  "success": true,
  "status": "ACCEPTED",
  "message": "Event accepted for processing",
  "event_id": "evt_example_001"
}
O resultado definitivo poderá ser registrado posteriormente.
Processamento assíncrono
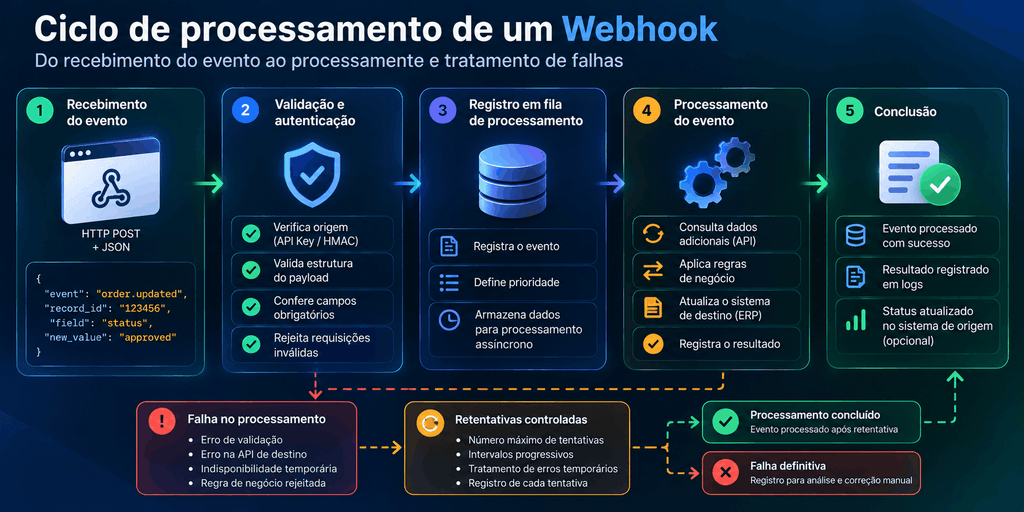
Uma alternativa é separar o recebimento da notificação de sua execução.
O endpoint valida o evento, registra-o de forma durável e o encaminha para uma fila de processamento.
Um trabalhador em segundo plano consome essa fila e realiza a comunicação com o ERP.
Esse modelo reduz o tempo de resposta do endpoint e permite controlar melhor falhas temporárias.
Entretanto, também exige mecanismos de acompanhamento e recuperação de eventos que não puderam ser processados.
8. Idempotência: o que acontece quando o mesmo evento chega duas vezes?
Uma integração não deve assumir que cada notificação será recebida uma única vez.
Dependendo da plataforma, um evento pode ser reenviado quando ocorre um timeout, uma falha de rede ou uma resposta HTTP inesperada.
Também podem ocorrer duplicidades por reprocessamentos manuais.
Imagine que um evento solicite a criação de um pedido no ERP.
Se a mesma notificação chegar duas vezes, uma implementação inadequada poderá criar dois pedidos.
Para evitar esse problema, utilizamos o conceito de idempotência.
Uma operação idempotente pode ser executada repetidamente sem produzir efeitos adicionais indesejados após sua primeira aplicação bem-sucedida.
Uma estratégia comum é atribuir um identificador único a cada evento.
Antes de processá-lo, a aplicação verifica de maneira atômica se ele já foi registrado ou concluído.
O controle precisa considerar também eventos em processamento e falhas parciais, utilizando restrições de unicidade, transações ou mecanismos equivalentes.
Dessa forma, uma notificação duplicada não deve gerar uma segunda operação de negócio.
9. Observabilidade: como descobrir quando uma integração falhou?
Integrações corporativas podem apresentar falhas que não são imediatamente percebidas pelos usuários.
Uma requisição pode ser recebida corretamente, mas falhar durante a transformação de dados.
Uma API externa pode retornar erro temporário.
Um registro pode ser rejeitado por uma regra de negócio.
Sem observabilidade, esses problemas podem permanecer ocultos durante horas ou dias.
Por isso, uma integração confiável deve registrar informações como:
- Identificador do evento.
- Sistema de origem e destino.
- Data e hora do recebimento.
- Status de validação.
- Tentativas de processamento.
- Resultado da comunicação com a API externa.
- Tempo de execução.
- Erros técnicos e de negócio.
Os logs devem evitar a exposição de credenciais e dados sensíveis.
Também é recomendável utilizar identificadores de correlação, permitindo acompanhar a trajetória de uma operação entre diferentes componentes.
Retentativas e reconciliação
Nem toda falha deve provocar uma nova tentativa automática.
Erros temporários, como indisponibilidade de um serviço, podem justificar retentativas com intervalos progressivos e limites definidos.
Já erros permanentes, como payloads inválidos ou falta de permissão, normalmente exigem correção antes de uma nova execução.
Além disso, mesmo utilizando Webhooks, pode ser necessário realizar consultas periódicas para identificar eventos perdidos ou divergências entre os sistemas.
É nesse ponto que Webhooks e Polling podem trabalhar juntos.
10. Polling vs. Webhooks: qual estratégia escolher?
| Critério | Polling | Webhooks |
|---|---|---|
| Início da comunicação | Sistema consumidor | Sistema de origem |
| Frequência | Intervalos configurados | Ocorrência de eventos |
| Latência | Depende do intervalo | Geralmente menor |
| Consultas sem alterações | Podem ocorrer | Geralmente evitadas |
| Dependência de suporte da origem | API consultável | Notificação de eventos |
| Tratamento de falhas | Controle das consultas | Controle da entrega e do processamento |
| Reconciliação | Natural ao modelo | Pode exigir consultas complementares |
Não existe uma abordagem universalmente superior.
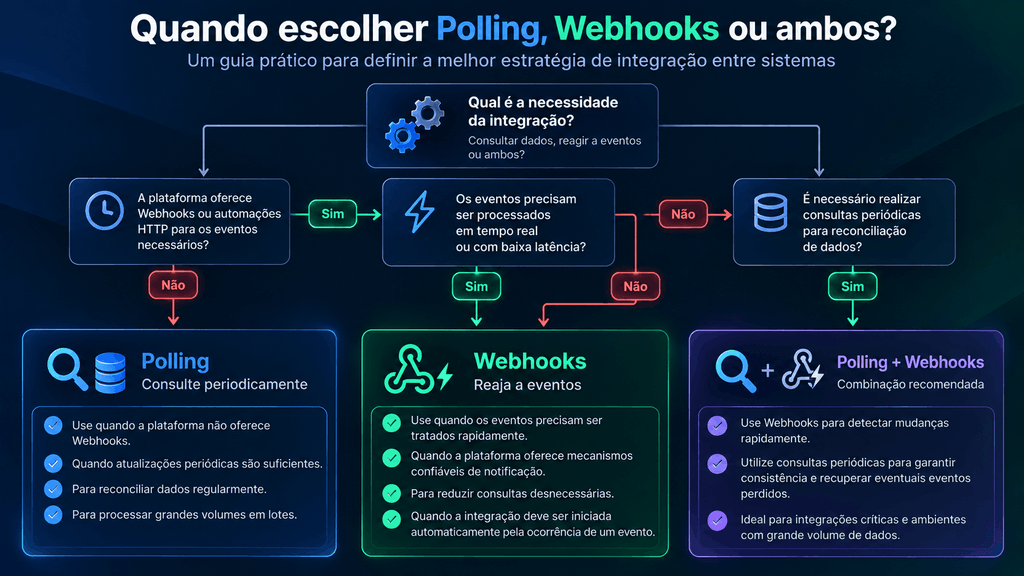
O Polling continua sendo uma solução adequada quando atualizações periódicas são suficientes, quando a plataforma não oferece notificações ou quando precisamos executar reconciliações.
Webhooks são especialmente interessantes quando as alterações precisam ser identificadas rapidamente e a plataforma disponibiliza mecanismos confiáveis de notificação.
Em muitos projetos, a melhor estratégia é híbrida:
Webhooks para detectar mudanças rapidamente e Polling periódico para verificar consistência e recuperar eventuais divergências.
Essa combinação pode oferecer um equilíbrio entre eficiência operacional e confiabilidade.
11. Boas práticas para integrações corporativas
Independentemente da abordagem escolhida, alguns princípios ajudam a construir soluções mais sustentáveis.
1. Defina claramente o contrato de integração. Documente eventos, campos obrigatórios, formatos, autenticação e respostas esperadas.
2. Separe o recebimento do processamento quando necessário. Operações demoradas não devem bloquear desnecessariamente o endpoint responsável pela notificação.
3. Considere eventos duplicados e fora de ordem. Identificadores únicos, versões e verificações de estado ajudam a evitar inconsistências.
4. Implemente tratamento de erros e retentativas controladas. Falhas temporárias e permanentes exigem estratégias diferentes.
5. Registre o ciclo de vida dos eventos. Recebimento, validação, processamento e conclusão devem ser rastreáveis.
6. Planeje mecanismos de reconciliação. Mesmo integrações orientadas a eventos podem precisar de verificações periódicas.
7. Proteja dados e credenciais. Segurança deve ser considerada em todas as etapas, e não apenas na autenticação inicial.
Conclusão: integrar sistemas é muito mais do que trocar requisições HTTP
A evolução das integrações corporativas não depende apenas de novas ferramentas ou protocolos.
Ela está relacionada à maneira como os sistemas se comunicam, como os eventos são processados e como as aplicações lidam com falhas.
APIs continuam sendo fundamentais para consultar e modificar informações.
Webhooks permitem que aplicações reajam a alterações sem depender exclusivamente de consultas periódicas.
Automações HTTP podem oferecer alternativas interessantes quando uma plataforma não disponibiliza mecanismos nativos de notificação para determinados cenários.
Entretanto, o sucesso de uma integração depende de fatores que vão além do transporte de dados: autenticação, autorização, idempotência, rastreabilidade, observabilidade e consistência das operações.
Uma integração bem construída não é aquela que simplesmente recebe um evento. É aquela que consegue processá-lo corretamente, identificar falhas e recuperar-se delas de maneira controlada.
Próximo artigo da série
Quando uma automação HTTP pode substituir um Webhook?
Vamos explorar como plataformas SaaS podem disparar requisições HTTP por meio de automações, quais limitações precisam ser consideradas e como decidir entre mecanismos nativos de notificação e fluxos configuráveis.
Este artigo faz parte da série Integrações Corporativas na Prática, da Landoweb, dedicada a arquitetura de software, APIs, automação de processos e comunicação entre sistemas. Os exemplos apresentados são fictícios e têm finalidade exclusivamente didática.
Deixe um comentário